"SMS smrti" može da sruši Android telefon bez vašeg znanja: Napad prekida čak i pozive hitnim službama

Google objavio hitnu zakrpu
 Foto: Shutterstock
Jedan bezbednosni istraživač objavio je koncept napada za nedavno ispravljenu ranjivost pod oznakom CVE-2026-58882, poznatiju kao „SMS smrti”, piše Bleeping Computer.
Ovaj kritični propust omogućava napadačima da slanjem specijalno oblikovane tekstualne poruke daljinski prekinu mobilni signal ili potpuno sruše sistem na telefonu žrtve. Budući da je reč o takozvanom nultom kliku (zero-click), napad ne zahteva nikakvu reakciju korisnika, a sistem obrađuje poruku pre nego što ona uopšte stigne u sanduče, ne ostavljajući nikakav vidljiv trag o uzroku kvara.


Tehničku analizu ovog bezbednosnog propusta objavio je istraživač Mark Blah, koji je objasnio da problem leži u neadekvatnoj proveri dužine zaglavlja unutar Android funkcije WapPushOverSms.decodeWapPdu.
Kada napadač pošalje neispravnu poruku od svega osam bajtova, sistem tu vrednost prevodi u negativan ceo broj bez provere ograničenja. Pokušaj Androida da dodeli memoriju na osnovu te negativne vrednosti izaziva fatalnu grešku i ruši proces com.android.phone. Pošto ovaj proces upravlja svim funkcijama, njegov pad momentalno prekida mobilnu vezu i sve aktivne razgovore, uključujući i pozive hitnim službama.
Posledice napada mogu da budu katastrofalne po stabilnost uređaja jer izazivaju neprekidno restartovanje telefona. Testiranja su pokazala da slanje 20 ovakvih poruka može da blokira telefon u beskonačnoj petlji ponovnog pokretanja.
Tokom testiranja na jednom uređaju sa operativnim sistemom Android 12 telefon se prebacivao u režim za oporavak sistema (recovery mode) na otprilike svakih 90 sekundi, zbog čega je jedini spas bio potpuno vraćanje na fabrička podešavanja. Iako je programer pod korisničkim imenom Sakis na platformi GitHub pronašao način za uklanjanje ovih poruka putem alatke Android Debug Bridge (ADB), taj postupak zahteva napredno tehničko znanje i povezivanje sa računarom.
Prema rečima istraživača, kompanija Google je ugradila ispravku u bezbednosna ažuriranja za oktobar 2026. godine za verzije Android 14 do 17. Zvanična zakrpa sprečava pad sistema tako što presreće greške tokom obrade zlonamernih poruka i automatski ih briše iz baze podataka kako bi se sprečili ponovljeni napadi.
Stariji uređaji sa sistemima Android 12 i 13 ostaju trajno ranjivi jer za njih zvanična ispravka nije predviđena. Zbog toga se korisnicima podržanih modela hitno savetuje instalacija najnovijih bezbednosnih ažuriranja kako bi zaštitili svoje uređaje, prenosi PCPress.



Tagovi
Ostavite Vaš komentar:
NAPOMENA: Komentarisanje vesti na portalu UNA.RS je anonimno, a registracija nije potrebna. Komentari koji sadrže psovke, uvrede, pretnje i govor mržnje na nacionalnoj, verskoj, rasnoj osnovi ili povodom nečije seksualne opredeljenosti neće biti objavljeni. Komentari odražavaju stavove isključivo njihovih autora, koji zbog govora mržnje mogu biti i krivično gonjeni. Kao čitatelj prihvatate mogućnost da među komentarima mogu biti pronađeni sadržaji koji mogu biti u suprotnosti sa Vašim načelima i uverenjima. Nije dozvoljeno postavljanje linkova i promovisanjedrugih sajtova kroz komentare.
Svaki korisnik pre pisanja komentara mora se upoznati sa Pravilima i uslovima korišćenja komentara. Slanjem komentara prihvatate Politiku privatnosti.
Komentari ()
- Najnovije
- Najčitanije
- Povezano

Hladna noć pred Srbijom: RHMZ najavio kišu u gradovima i sneg na planinama
Pre 10 min

Nikolina Pišek žestoko uzvratila bivšem svekru: "Još nisam ni počela da iznosim istinu o vama"
Pre 17 min

TOK reagovalo na navode o prisluškivanju tužilaca: Zatraženo utvrđivanje svih okolnosti
Pre 22 min

Frizura koju obožava mlađa generacija dovodi do gubitka kose: Stručnjaci upozoravaju na opasan trend koji uništava vlasi
Pre 30 min
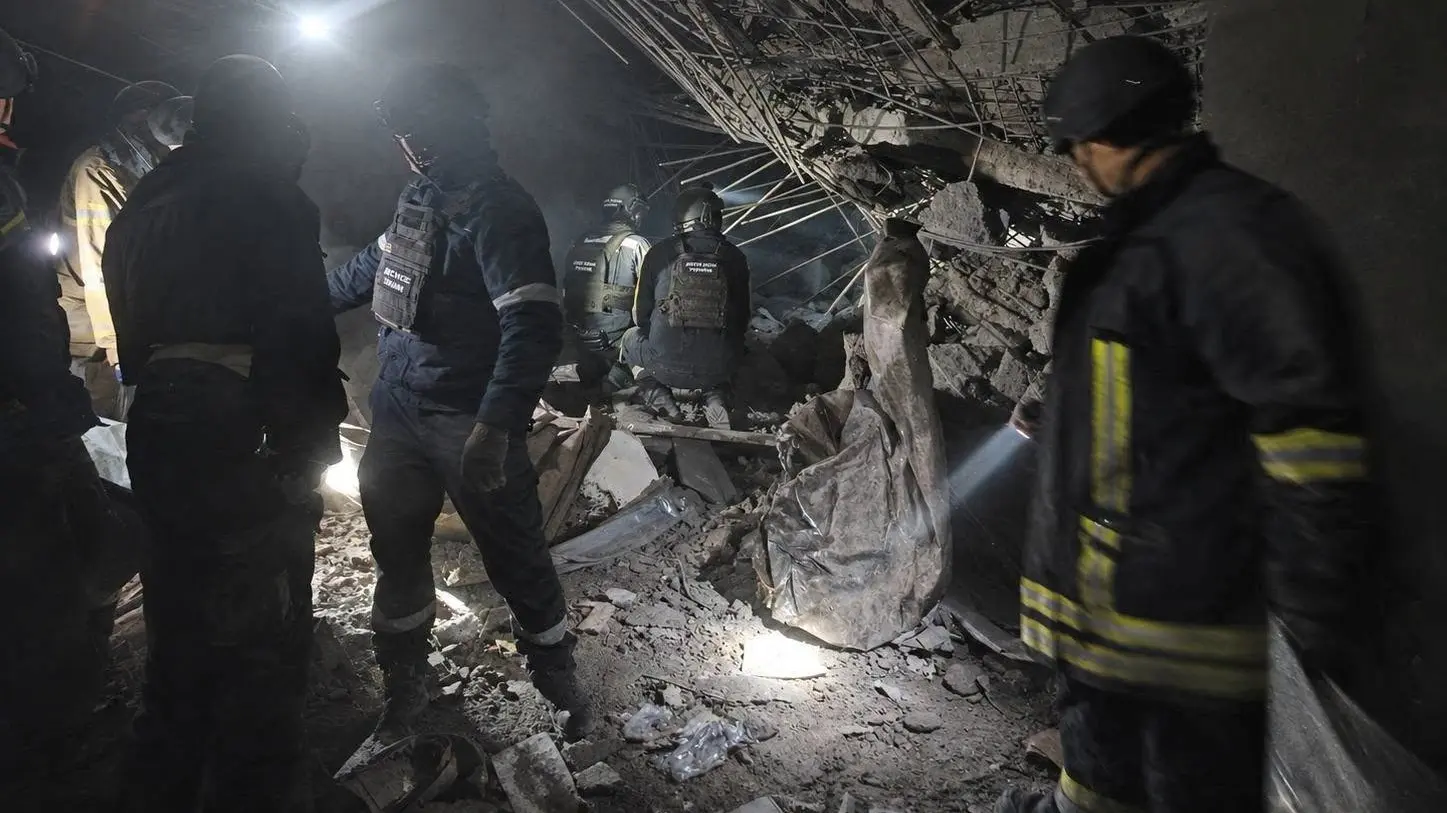
Rusija gađala školu korišćenu kao sklonište: U Zaporoškoj oblasti poginule 24 osobe
Pre 36 min
Preminuo di-džej Huan Atkins
Pre 43 min
Gorivo pojeftinjuje u Francuskoj: Makron otkrio koliko je pala cena dizela
Pre 46 min
Zverev se popeo na teniski tron: Nemački as dobio posebno priznanje ATP-a
Pre 53 min